Fuite de données ENGIE : quand un prestataire devient la porte d’entrée des cybercriminels
➤Summary
Le 27 octobre 2026, le groupe énergétique français ENGIE a confirmé qu’une plateforme utilisée par ses partenaires commerciaux avait été compromise. Des acteurs malveillants ont pu accéder à des informations personnelles concernant des clients en France.
Selon les informations communiquées, l’incident n’a pas touché directement les systèmes informatiques internes d’ENGIE. L’accès non autorisé concernait un outil tiers dédié à la prospection commerciale et à la commercialisation des offres énergétiques.
Cette distinction est essentielle : une entreprise peut protéger son infrastructure interne tout en restant exposée aux vulnérabilités de son écosystème numérique.

Quelles données ont été compromises ?
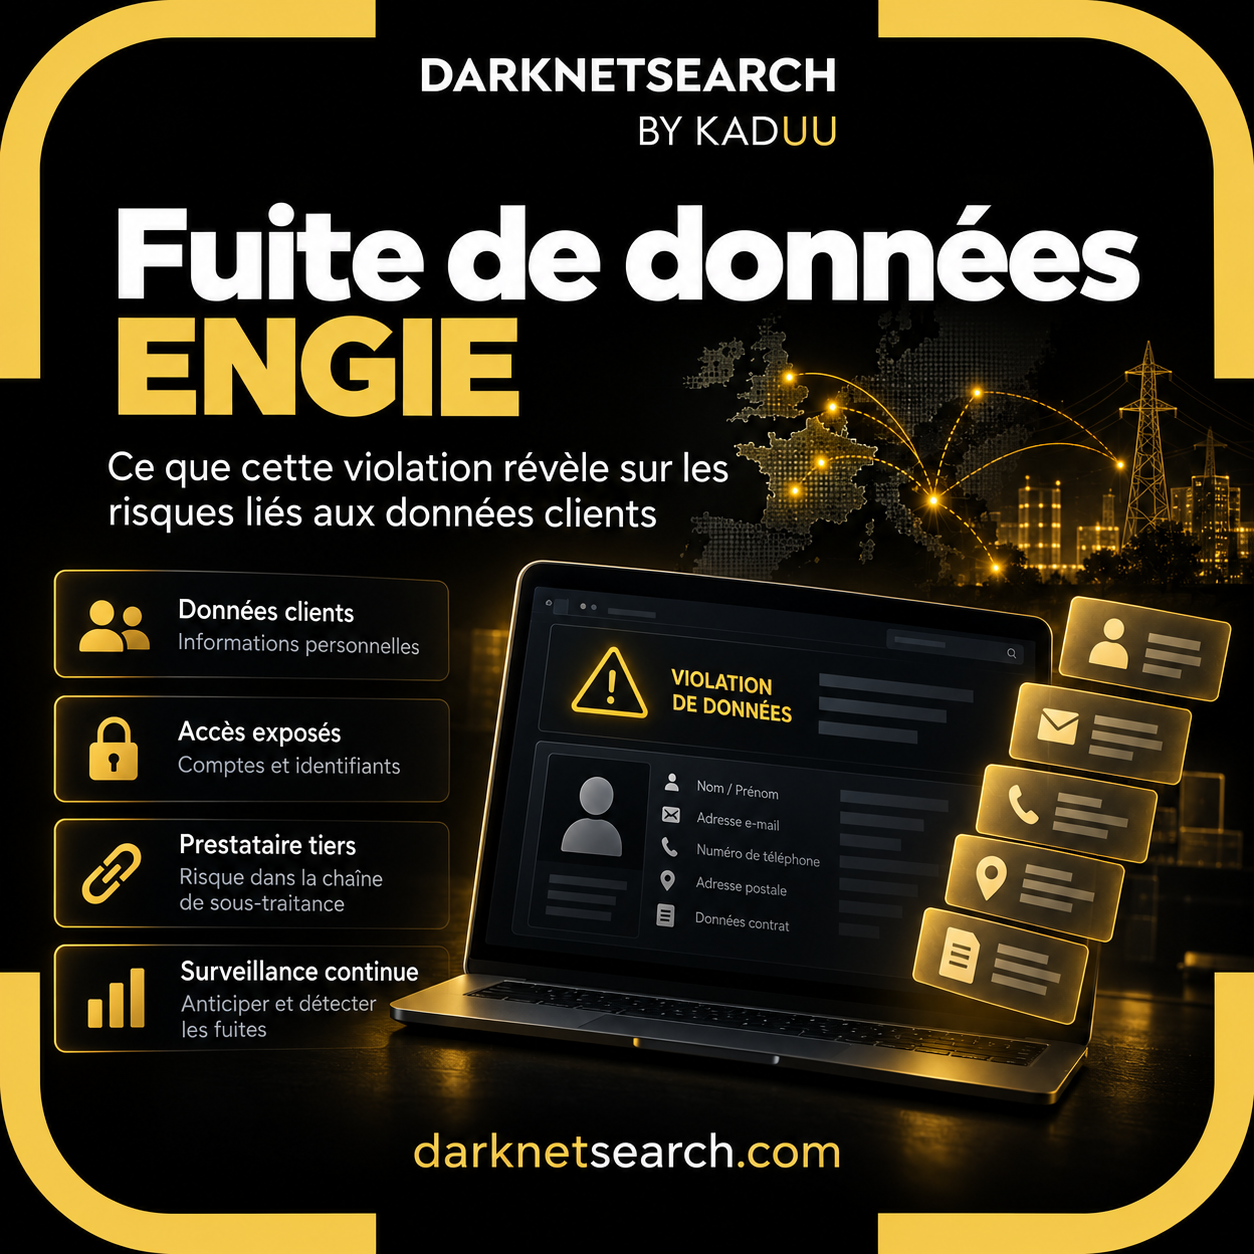
Les informations concernées comprennent notamment :
-
Les noms et coordonnées des clients.
-
Les adresses électroniques et postales.
-
Les numéros de téléphone.
-
Certaines références contractuelles.
-
Les identifiants de points de livraison ou de comptage énergétique.
ENGIE a indiqué que les données bancaires n’étaient pas concernées. Le nombre exact de clients touchés n’avait pas été communiqué au moment des premières publications.
Même sans mots de passe ni coordonnées bancaires, ces données présentent une valeur importante pour les cybercriminels.
Pourquoi cette fuite est-elle particulièrement dangereuse ?
1. Des campagnes de phishing beaucoup plus crédibles
Imaginez recevoir un message contenant votre nom, votre numéro de contrat et une référence correspondant à votre compteur électrique.
Le message vous informe qu’une vérification de facturation est nécessaire et vous invite à confirmer vos coordonnées bancaires.
Grâce aux informations volées, un cybercriminel pourrait rendre cette tentative de fraude particulièrement convaincante.
Il ne s’agit pas d’une campagne frauduleuse confirmée dans cet incident, mais d’un scénario plausible d’exploitation des données dérobées.
2. Le risque de réutilisation des informations
Les bases de données compromises peuvent être combinées avec d’autres informations déjà exposées lors de fuites précédentes.
Cette technique permet d’enrichir les profils des victimes et de préparer des attaques d’ingénierie sociale plus ciblées.
Un simple ensemble de coordonnées peut devenir beaucoup plus sensible lorsqu’il est rapproché de données professionnelles, d’anciens identifiants ou d’informations disponibles publiquement.
3. La chaîne de sous-traitance comme surface d’attaque
Les entreprises dépendent de nombreux fournisseurs : CRM, plateformes marketing, logiciels SaaS, outils de facturation et prestataires de support.
Chaque nouvelle intégration peut créer une surface d’exposition supplémentaire.
Le cas ENGIE illustre pourquoi la gestion des risques tiers doit dépasser les questionnaires de conformité et inclure une surveillance continue.
Quel rôle peut jouer le dark web monitoring ?
Après une fuite, les équipes de cybersécurité doivent déterminer si les informations compromises sont publiées, revendues ou réutilisées dans d’autres campagnes malveillantes.
Une solution de dark web monitoring peut contribuer à :
-
Identifier des mentions d’une organisation dans des sources cybercriminelles surveillées.
-
Rechercher des identifiants professionnels associés à son domaine.
-
Détecter certaines données exposées ou informations de compromission lorsqu’elles deviennent accessibles dans les sources couvertes.
-
Aider les équipes SOC à prioriser les investigations.
-
Surveiller l’apparition de nouveaux signaux d’exposition.
Il est important de distinguer la surveillance du dark web de la prévention des intrusions : elle ne peut ni garantir la détection de toutes les fuites ni empêcher à elle seule leur exploitation.
Cinq mesures concrètes pour les entreprises
1. Cartographier les prestataires sensibles. Identifier les fournisseurs qui accèdent à des données personnelles ou à des systèmes critiques.
2. Limiter les autorisations. Appliquer le principe du moindre privilège à chaque application externe.
3. Surveiller les données exposées. Rechercher régulièrement les signes de divulgation d’identifiants, de domaines et d’informations sensibles.
4. Renforcer la réponse au phishing. Sensibiliser les collaborateurs et les clients aux messages utilisant des informations contractuelles authentiques.
5. Préparer la réponse aux incidents tiers. Définir les responsabilités, les procédures de notification et les mécanismes de révocation des accès.
Conclusion : la sécurité ne s’arrête plus aux frontières de l’entreprise
L’incident ENGIE rappelle une réalité fondamentale : une organisation ne maîtrise pas entièrement son risque cyber lorsqu’elle dépend de fournisseurs externes.
Les données personnelles peuvent être compromises sans intrusion directe dans ses propres systèmes.
Face à cette évolution, les entreprises doivent associer protection interne, gestion des risques fournisseurs et surveillance de leur exposition numérique.
La question n’est plus seulement : « Nos systèmes sont-ils sécurisés ? » mais aussi : « Que deviennent nos données lorsqu’elles quittent notre infrastructure ? »
Surveillez votre exposition avec DarknetSearch
DarknetSearch aide les équipes de cybersécurité et les MSSP à rechercher des signaux d’exposition, surveiller les identifiants compromis et renforcer leur connaissance des menaces externes.
Demander une démonstration de DarknetSearch
Discover how CISOs, SOC teams, and risk leaders use our platform to detect leaks, monitor the dark web, and prevent account takeover.
🚀Explore use cases →